MCP for Priority
- רץ על Cloud Run באזור me-west1 — תל אביב.
- TLS 1.2 ומעלה בכל קפיצה — לקוח, בסיס נתונים, מטמון ו־ERP.
- OAuth 2.1 עם PKCE חובה ורישום לקוחות דינמי; אימות דו־שלבי ב־TOTP בכל המסלולים; כניסה מאוחדת (SSO) ב־SAML 2.0 / OIDC במסלול הארגוני.
- AES-256 באחסון מנוהל; פרטי ההתחברות ל־ERP מוצפנים נוסף לכך ב־Fernet.
- אישורי הדיירים נשמרים מוצפנים ב־Fernet, במפתח שנגזר ב־PBKDF2 עם 480,000 סבבים.
- רשימת כתובות IP מותרות ברמת הדייר.
- כל שאילתה, כל מפתח מטמון וכל אובייקט אחסון משויכים למרחב השם של הלקוח.
- מיסוך אישורים ופרטים מזהים בכל מטפלי הלוג — סיסמאות, מפתחות API ואסימונים לעולם לא נרשמים ללוג.
- יומן ביקורת של כל קריאה לכלי, בשרשרת גיבוב SHA-256.
- יומני גישה נשמרים 24 חודשים, בהתאם לדרישת רישום הגישה שבתקנות הגנת הפרטיות (אבטחת מידע).
- כתיבה כבויה כברירת מחדל, ומאושרת פעם אחת לכל פעולה באסימון חתום בתוקף 90 שניות.
- ב־MCP for Priority אין כלל כלי מחיקה ל־ERP.
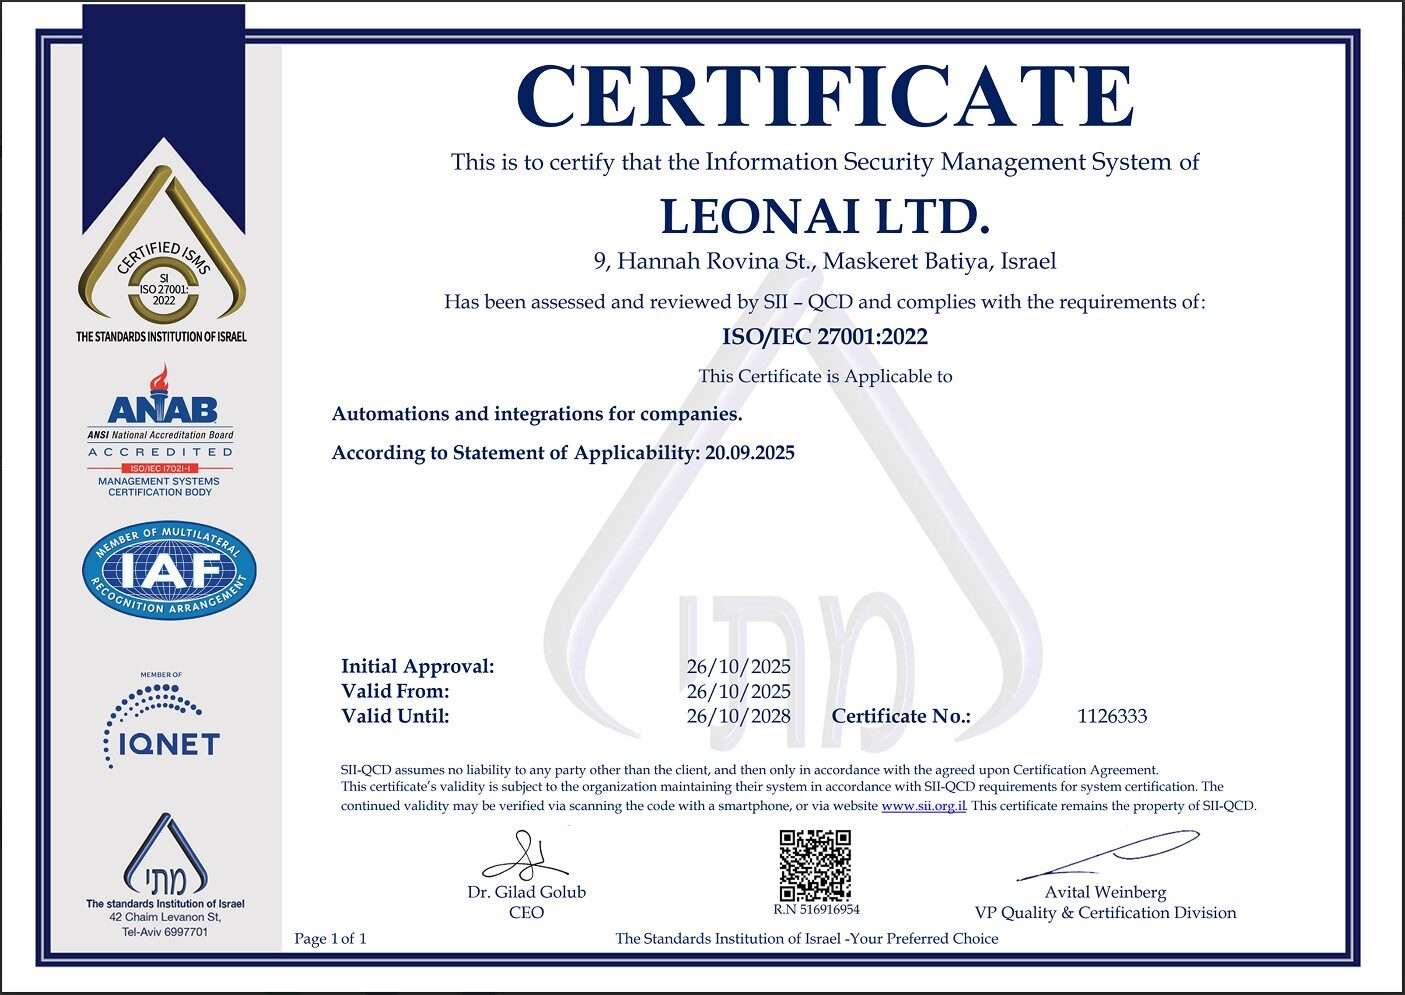
- מוסמכים ISO 27001 — היקף ההסמכה: אוטומציות ואינטגרציות לחברות.
- SOC 2 Type II בתהליך.